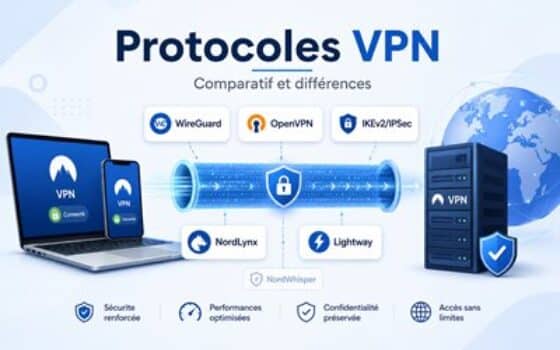
Un VPN ne fonctionne pas avec une seule technologie. Derrière le bouton « Se connecter » de votre application se trouve un protocole VPN, c’est-à-dire la méthode utilisée pour créer la connexion entre votre appareil et le serveur VPN.
Ce choix peut avoir un effet très concret sur votre expérience : vitesse de connexion, stabilité, sécurité, streaming, utilisation sur mobile ou fonctionnement sur certains réseaux restrictifs. Les principaux fournisseurs utilisent aujourd’hui des protocoles modernes comme WireGuard, OpenVPN, IKEv2, NordLynx ou Lightway, tandis que plusieurs technologies plus anciennes sont progressivement abandonnées.
Dans ce guide, nous allons comparer les principaux protocoles VPN utilisés actuellement, expliquer simplement leur fonctionnement et surtout voir quel protocole choisir selon votre usage.
Qu’est-ce qu’un protocole VPN ?
Un protocole VPN est l’ensemble des règles qui permettent à votre appareil et au serveur VPN de communiquer de manière sécurisée.
Pour simplifier, on peut le comparer à la manière dont est construite et organisée une route protégée entre votre ordinateur, votre téléphone ou votre tablette et le serveur VPN. Le protocole détermine comment cette connexion est établie, comment les données circulent dans le tunnel sécurisé et comment la connexion est maintenue dans le temps.
Tous les protocoles ne fonctionnent pas exactement de la même façon. Certains privilégient la rapidité, d’autres la stabilité, la compatibilité avec certains appareils ou la capacité à fonctionner sur des réseaux qui filtrent les VPN.
Il faut également distinguer le protocole VPN du chiffrement. Le chiffrement sert à rendre les données illisibles pour les personnes qui tenteraient de les intercepter, tandis que le protocole organise plus largement le fonctionnement de la connexion VPN.

Comparatif des principaux protocoles VPN
Le tableau ci-dessous permet d’identifier rapidement les protocoles encore réellement utilisés actuellements,, leur origine et les situations dans lesquelles on les rencontre. Nous détaillerons ensuite chacun d’eux séparément.
| Protocole | Vitesse | Stabilité | Principal avantage | À privilégier pour |
|---|---|---|---|---|
| WireGuard | Très rapide | Très bonne | Architecture moderne, légère et performante | Usage quotidien, streaming, jeux, téléchargements |
| OpenVPN | Bonne | Excellente | Protocole mature, très largement compatible et éprouvé | Compatibilité, stabilité, configurations manuelles |
| IKEv2/IPSec | Rapide | Très bonne | Reconnexion efficace lors des changements de réseau | Smartphones et appareils mobiles |
| NordLynx | Très rapide | Excellente | Adaptation de WireGuard développée par NordVPN | Vitesse, streaming, jeux et usage quotidien avec NordVPN |
| Lightway | Très rapide | Excellente | Protocole léger développé par ExpressVPN, conçu pour des connexions rapides et réactives | Mobile, changements de réseau et usage quotidien avec ExpressVPN |
WireGuard : le protocole moderne devenu une référence
WireGuard a profondément simplifié la conception des protocoles VPN modernes. Son objectif est de proposer une architecture plus légère que les solutions historiques comme OpenVPN ou IPsec, tout en conservant un niveau de sécurité élevé. Le projet est aujourd’hui multiplateforme et fonctionne notamment sous Windows, macOS, Linux, Android et iOS.
Son principal intérêt vient de sa conception très compacte et de l’utilisation d’algorithmes cryptographiques modernes, notamment ChaCha20 pour le chiffrement et Poly1305 pour l’authentification. Cette architecture facilite aussi l’audit et limite la complexité du code par rapport à des protocoles plus anciens.
OpenVPN : toujours une valeur sûre
OpenVPN reste l’un des protocoles VPN les plus répandus et les plus éprouvés. Il est open source, largement compatible avec les principaux systèmes et continue d’être activement maintenu.
Son principal avantage est sa grande souplesse. Il peut fonctionner en UDP, généralement privilégié pour de meilleures performances, ou en TCP, souvent utilisé lorsqu’il faut privilégier la compatibilité ou traverser certains réseaux plus restrictifs. OpenVPN prend également en charge la sécurité SSL/TLS et de nombreuses configurations avancées.
IKEv2/IPSec : particulièrement efficace sur mobile
IKEv2 est généralement associé à IPSec, qui assure la protection des données transportées dans le tunnel VPN. L’un de ses principaux atouts est sa capacité à rétablir rapidement une connexion lorsqu’un appareil change de réseau.
C’est particulièrement utile sur smartphone. Par exemple, le passage du Wi-Fi à la 4G ou à la 5G peut interrompre brièvement la connexion Internet ; IKEv2 est conçu pour gérer efficacement ce type de transition et maintenir une connexion VPN stable.
NordLynx : l’adaptation de WireGuard par NordVPN
NordLynx est la technologie développée par NordVPN autour de WireGuard. L’objectif est de conserver les performances de WireGuard tout en l’adaptant aux exigences de confidentialité propres à un service VPN commercial. NordVPN l’utilise par défaut dans la plupart de ses applications et le recommande lorsque la vitesse est prioritaire.
La principale différence avec WireGuard utilisé seul vient de la manière dont NordVPN gère l’identification des connexions. NordLynx ajoute un système destiné à éviter de conserver durablement des informations permettant d’associer un utilisateur à une adresse IP attribuée sur le serveur VPN.
Lightway : le protocole développé par ExpressVPN
Lightway est le protocole conçu par ExpressVPN pour offrir une connexion rapide, réactive et stable sur les principaux appareils. Contrairement à OpenVPN ou WireGuard, il a été développé spécifiquement pour l’écosystème ExpressVPN, même si son code principal est open source.
Sa conception vise notamment à réduire les temps de connexion et à mieux gérer les interruptions temporaires. Lorsqu’un appareil passe du Wi-Fi aux données mobiles ou sort momentanément d’une zone de couverture, Lightway peut conserver la session afin de reprendre la connexion plus rapidement sans repartir entièrement de zéro.
Lightway intègre également une protection post-quantique par défaut et utilise désormais ML-KEM pour renforcer l’échange de clés face aux futures capacités de calcul quantique.
NordWhisper : pour les réseaux qui bloquent les VPN
NordWhisper est une technologie développée par NordVPN pour les environnements où les connexions VPN classiques sont détectées ou bloquées. Son objectif est de faire ressembler davantage le trafic VPN à une connexion Internet ordinaire afin de réduire les risques de filtrage.
Il est surtout utile sur les réseaux restrictifs, par exemple certains réseaux d’entreprise, d’université, d’hôtel ou d’aéroport. Ce n’est donc pas un protocole à privilégier pour la vitesse maximale, mais plutôt une solution à utiliser lorsque NordLynx ou OpenVPN rencontrent des difficultés de connexion.
Autres protocoles VPN que l’on peut encore rencontrer
En dehors des protocoles les plus répandus, certaines technologies continuent d’être utilisées dans des contextes plus spécifiques. Elles restent intéressantes à connaître, même si elles sont beaucoup moins présentes dans les applications VPN grand public.
SoftEther
SoftEther est un projet open source particulièrement polyvalent. Son propre protocole peut transporter le trafic VPN via HTTPS, ce qui facilite son passage à travers certains pare-feu et proxys. Le logiciel SoftEther peut également servir de serveur pour plusieurs autres protocoles VPN.
Son principal intérêt se situe aujourd’hui surtout dans les configurations avancées, les infrastructures privées et les environnements professionnels, plutôt que dans les applications VPN destinées au grand public.
Chameleon
Chameleon est un protocole propriétaire développé par VyprVPN à partir d’OpenVPN. Son objectif n’est pas d’améliorer principalement la vitesse, mais de rendre le trafic VPN plus difficile à reconnaître et à bloquer.
Il brouille certaines métadonnées des paquets afin de compliquer leur identification par les systèmes d’inspection approfondie du trafic. Il est donc principalement destiné aux réseaux qui filtrent ou bloquent les connexions VPN.
Les anciens protocoles VPN : PPTP, L2TP/IPSec et SSTP
Tous les protocoles encore présents dans certaines configurations ne présentent plus le même intérêt. PPTP, L2TP/IPSec et SSTP appartiennent surtout à une génération plus ancienne de technologies VPN et ne doivent pas être placés au même niveau que WireGuard, OpenVPN ou les protocoles modernes développés par les fournisseurs.
PPTP
PPTP est aujourd’hui considéré comme obsolète sur le plan de la sécurité. Ses mécanismes de protection comportent des faiblesses connues et il ne devrait plus être utilisé pour protéger une connexion sensible. Son principal intérêt reste la compatibilité avec certains équipements très anciens.
L2TP/IPSec
L2TP ne fournit pas lui-même le chiffrement : il est généralement associé à IPSec pour sécuriser la connexion. Cette combinaison reste utilisable dans certains environnements, mais elle est plus lourde et généralement moins performante que les solutions modernes. Elle peut également être plus facilement bloquée sur certains réseaux.
SSTP
SSTP a été développé par Microsoft et utilise TLS pour transporter le trafic VPN. Il peut encore être rencontré dans certains environnements Windows, mais son utilisation est devenue beaucoup plus marginale avec la généralisation d’OpenVPN, WireGuard et des protocoles plus récents.
Quel protocole VPN choisir selon son usage ?
Le meilleur choix dépend surtout de ce que vous faites avec le VPN. Dans la plupart des applications, le réglage automatique suffit, mais sélectionner manuellement un protocole peut être utile lorsque l’on recherche un comportement précis.
Les prochains développements des protocoles VPN
Les protocoles VPN continuent d’évoluer, mais les changements les plus importants concernent moins l’apparition de dizaines de nouveaux protocoles que l’amélioration de ceux qui existent déjà.
L’une des évolutions les plus visibles concerne la cryptographie post-quantique. L’objectif est de protéger les échanges de clés contre de futures capacités de calcul capables de fragiliser certains mécanismes cryptographiques actuels. Cette évolution n’est plus seulement théorique : NordVPN propose déjà une protection post-quantique associée à NordLynx, tandis qu’ExpressVPN l’intègre à Lightway.
Autre tendance importante : le développement de protocoles capables de mieux fonctionner sur les réseaux qui identifient ou bloquent le trafic VPN. NordWhisper ou Chameleon illustrent cette évolution. L’enjeu n’est alors plus uniquement d’améliorer les performances, mais de rendre le trafic VPN moins facilement reconnaissable par les systèmes de filtrage.
Enfin, les travaux autour de protocoles inspirés de WireGuard se poursuivent. Des propositions expérimentales cherchent notamment à associer son architecture légère à des mécanismes cryptographiques résistants aux attaques quantiques. Ces travaux restent toutefois à un stade de développement et ne doivent pas être présentés comme des standards déjà adoptés.
Questions fréquentes sur les protocoles VPN
Quel est le meilleur protocole VPN ?
Il n’existe pas un protocole supérieur dans toutes les situations. WireGuard et les technologies qui en dérivent comme NordLynx constituent généralement d’excellents choix lorsque la vitesse est prioritaire. OpenVPN reste très intéressant pour sa compatibilité, tandis que IKEv2/IPSec et Lightway sont particulièrement adaptés aux connexions mobiles.
WireGuard est-il meilleur qu’OpenVPN ?
WireGuard est généralement plus léger et plus performant, alors qu’OpenVPN offre une très grande compatibilité et davantage de possibilités de configuration. Pour un usage courant, WireGuard est souvent préférable. OpenVPN conserve toutefois tout son intérêt sur certains routeurs, appareils ou réseaux.
Un protocole VPN est-il la même chose qu’un type de VPN ?
Non. Un protocole VPN définit la manière dont la connexion sécurisée est établie et utilisée. Un type de VPN décrit plutôt son architecture ou sa fonction, par exemple un VPN d’accès à distance ou une connexion VPN entre deux réseaux.
Un protocole VPN et un protocole de chiffrement sont-ils la même chose ?
Non. Le protocole organise la connexion VPN dans son ensemble, tandis que le chiffrement sert à protéger les données qui circulent dans le tunnel. Un même protocole peut s’appuyer sur différents mécanismes cryptographiques pour assurer le chiffrement, l’authentification et l’échange de clés.
Faut-il choisir manuellement son protocole VPN ?
Pas nécessairement. Le mode automatique proposé par les applications VPN convient généralement à la majorité des utilisateurs. Le choix manuel devient surtout utile lorsqu’on cherche à améliorer les performances, à résoudre un problème de connexion ou à utiliser le VPN sur un réseau restrictif.
Changer de protocole peut-il résoudre un problème de connexion VPN ?
Oui. Certains réseaux filtrent ou gèrent différemment les protocoles VPN. Passer de WireGuard à OpenVPN, utiliser un protocole spécialisé ou simplement laisser l’application sélectionner automatiquement une autre technologie peut parfois rétablir la connexion.
PPTP est-il encore sûr ?
Non. PPTP présente des faiblesses de sécurité connues et ne doit plus être privilégié pour protéger des données. Lorsqu’un protocole moderne est disponible, il constitue une bien meilleure option.
Conclusion
Les protocoles VPN ont beaucoup évolué : les solutions modernes sont désormais plus légères, plus rapides et souvent mieux adaptées aux changements de réseau ou aux environnements restrictifs.
Cette évolution ne signifie pas pour autant que les anciens protocoles ont tous perdu leur intérêt. OpenVPN conserve par exemple une vraie valeur grâce à sa compatibilité et à sa maturité, tandis que IKEv2/IPSec reste pertinent sur mobile. À l’inverse, des technologies comme PPTP sont aujourd’hui dépassées et ne devraient plus être utilisées lorsqu’une alternative moderne est disponible.
La tendance actuelle va surtout vers des protocoles plus spécialisés : certains cherchent à maximiser les performances, d’autres à mieux fonctionner sur les réseaux filtrés, et d’autres encore commencent à intégrer des mécanismes de protection post-quantique.
Pour l’utilisateur, cela simplifie finalement les choses : dans la plupart des applications VPN, le mode automatique suffit. Le choix manuel d’un protocole devient surtout utile lorsqu’un problème précis apparaît ou lorsqu’on cherche à optimiser un usage particulier.